DDoS 高防服务
一、产品介绍
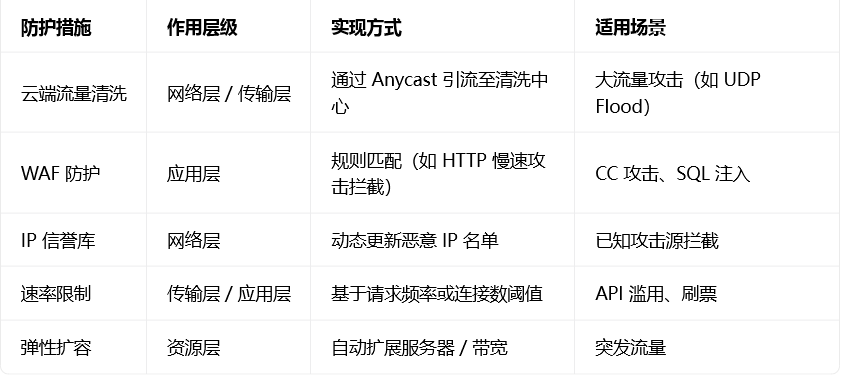
DDoS 高防服务,先对业务暴露面、开放端口、API 接口与业务访问特征梳理分析,依托历史真实攻击数据建模,也可基于预设攻击场景做假设推演,多角度模拟防御可行性,建立专属业务流量基线,定制适配业务的最优防御方案。业务部署接入高防 IP,配置带宽告警阈值,联动智能防御平台,实现自动化流量识别、分析与应急响应。当前 DDoS 攻防已经呈现多维度、智能化特征,单一防护手段容易被绕过,通过流量清洗、行为分析、弹性业务架构组合,搭建一体化综合防护体系,是抵御各类攻击的核心思路。
核心防护分层体系
-
第一层:流量清洗中心 流量基线持续监测,配置黑白名单过滤;启用限速、人机挑战机制,包含 JS 验证、CAPTCHA 验证码,提前拦截异常访问。
-
第二层:本地防护(防火墙 / WAF) 开展协议合规校验,抵御 SYN Flood 类网络层攻击;调用 IP 信誉库拦截恶意来源;针对应用层 CC 攻击设置请求频率限制,拦截高频恶意访问。
-
第三层:服务器资源保护 依托负载均衡实现弹性自动扩容;设置单 IP、单链接连接数上限;对核心 API、关键服务做独立限流与资源隔离,避免核心业务资源被耗尽。
常见 DDoS 攻击类型
-
高带宽洪水攻击:以超大带宽冲击,峰值可达 T 级,典型可达 5.6Tbps;大多由上万台 IoT 僵尸设备发起 UDP 反射放大攻击,多用于冲击骨干网络基础设施。
-
瞬时泛洪攻击:短时间流量急剧冲高,秒级可达 100Gbps 及以上,利用 DNS、NTP 协议漏洞实施反射攻击,突发强、留给应急时间极短。
-
应用层 HTTP Flood:电商平台高发,模拟正常用户请求,每秒数十万次查询,耗尽服务器连接池;恶意流量和正常访问高度混杂,识别难度高。
-
游戏行业 CC 攻击:集中瞄准登录、账号验证接口高频请求,压垮认证服务;常采用 UDP Flood 搭配漏洞利用组合攻击。
-
金融行业多向量复合攻击:网络层 SYN Flood + 应用层 API 滥用同时发起,绕过单一防护策略;依靠 WAF 规则 + AI 流量建模进行识别拦截。
-
AI 自适应新型攻击:由 AI 生成攻击流量,动态模仿真实用户访问特征,规避传统静态检测规则。
-
勒索型 DDoS:攻击前发送勒索通知,以持续打流量胁迫业务方支付赎金。
方案能力优势
分层递进防护,优先保障业务连续性与服务可用;精准识别异常流量,控制误杀比例;支持和带宽、机柜、服务器托管产品组合交付,适配中储互联 A 级机房环境,面向金融、游戏、电商等行业提供定制防护策略。
二、适用场景与目标客户
目标客户群体
面向金融机构、游戏厂商、电商平台、互联网企业、政企单位、SaaS 服务商、系统集成商,适合对外提供线上服务、接口开放、容易遭受流量攻击的业务主体。
细分业务场景
-
金融业务:交易平台、支付接口、量化服务,抵御多向量复合攻击,保障交易链路稳定;
-
游戏业务:游戏登录服、网关、对战服务,防护 CC、UDP 类高频攻击;
-
电商与互联网平台:商城、官网、API 服务,拦截 HTTP Flood,保障大促期间业务稳定;
-
政企与 SaaS 服务:对外开放接口、公有服务节点,建立基线防护,抵御勒索型、突发泛洪攻击;
-
算力与对外服务节点:推理接口、数据服务接口,保护 API 不被高频恶意请求耗尽资源。
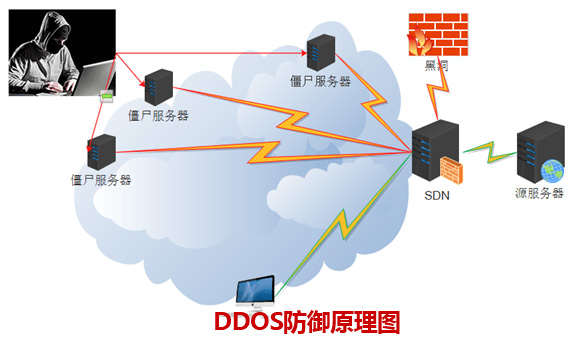
三、简易DDOS原理图